员工泄露公司机密怎么办?解决管理者常问的几个问题,让泄密者无处遁形!
员工泄密的处置难点有三:事前拦不住,事发查不清,事后追不了。
真正有效的解法是把外泄通道逐条封堵,并对终端做资产盘点,让每条带出动作都留下痕迹。以下按企业管理者常问的问题逐一解答。
Q1:员工泄密,通常是从哪条路带出去的?
技术性泄密基本集中在五条路线上:
物理接口带出(U 盘、移动硬盘、刻录、打印、蓝牙传输)、屏幕带走(截屏、录屏、手机拍屏)、网络外发(私人网盘、邮箱、在线文档)、软件绕控(未授权传输工具、虚拟机隔离环境)、资产失控(涉密文件被随意分发到不该持有的终端)。
多数企业只防住其中一条,就以为已经封堵完成。
这正是很多泄密案在事后复盘时发现 “公司明明装了软件” 的原因,缺口从来留在没有配置策略的那条线上。
域智盾软件在企业内部安全领域不断深耕,为许多大型行业客户设计了内部安全解决的方案,帮助客户解决长时间困扰的内部安全问题。
Q2:防泄密的第一步,应该做什么?
从端口管控开始,因为它是成本最低、最难辩解的一条路。
域智盾的端口管控覆盖 USB、串口、光驱、蓝牙、打印、Wi‑Fi 等接口,对每个接口做 “读写” 与传输控制,而不是简单开关。
可以按岗位配置权限:研发、财务岗设为禁止写入、仅可读取授权 U 盘;行政岗开放经审批的打印权限;外设接入需申请、可临时放行、到期自动回收。
常见外传方式在物理接口这一层就被管控住,带走文件这件事在源头就不可行。
Q3:员工用手机拍屏、用截屏录屏带走资料,怎么防?
这是传统文档加密最难覆盖的一环,因为拍下来的图像不受文件加密约束。
对应做法是双层:
一是截屏与水印策略管理。系统对共享、截屏、录屏等行为做策略管控,涉密窗口的截图可失效或留痕;同时在屏幕上叠加水印,水印携带员工姓名、终端标识、时间等信息。
即便有人用手机拍屏,水印也随画面一起被拍下,事后可定位到具体责任人。
二是全盘水印。屏幕水印只保护 “屏幕上显示的内容”,而文件被打开、导出、分发到不同终端的全过程同样需要标识。
全盘水印把标识写入显示层与文档呈现层,无论通过哪种阅读方式打开,都能看到归属信息。追责时,这层信息就是证据起点。
Q4:私接网络、通过网盘和邮箱外发,能管住吗?
能,管控点在网络出口与访问范围两端。
高危端口使用管控,封堵常被用于绕过管控的传输端口;禁止访问指定网站,把私人网盘、陌生邮箱、求职招聘类站点列入拦截清单;非可信网络访问管控,限制终端私自接入手机热点、公共无线网络,避免员工把设备脱离内网环境后再传文件。
其中第三项最关键。很多泄密不是发生在公司里,而是发生在 “把笔记本带回家、连上自家 Wi‑Fi 之后”。
终端一旦离开可信网络,管控策略如果自动失效,前面所有策略都归零。
Q5:员工装个未授权工具,或者用虚拟机绕开策略,怎么办?
这是技术绕控最常见的形式。虚拟机把文件带进隔离环境,本地策略感知不到;一些第三方传输工具可以直接把文件推送到外部地址。
对应手段是软件管控:禁止使用未授权软件,采用白名单机制只放行经企业审核的办公、设计类程序;同时管控网页传输文件行为,限制通过浏览器表单、网页端上传通道把文件外发;并对虚拟机使用做管控,防止借助虚拟环境规避终端策略。
策略设计的关键是 “许可清单 + 审批通道” 并行。只封不放,业务部门一定会用更隐蔽的方式绕过。
Q6:怎么知道机密文件到底存在谁的电脑上?
这是多数企业缺失的一环:只做拦截,不做盘点。
文件检测功能,依据关键信息资产(KIA)清单与 KIA 权限清单,扫描终端是否持有 KIA 文件。
管理员导入资产清单和权限基线后,系统定期扫描全网终端,一旦发现某台普通岗位终端上存在超出权限范围的涉密文件,后台即触发告警。
这一项的价值在于把管理从 “被动等出事” 转为 “主动找风险”。文件被越权分发、被私自留存、被离职人员带走前的缓存,都会在这一步暴露出来。
Q7:泄密已发生,还能追责吗?
可以,而且法律依据相当明确。
刑事层面,《刑法》第二百一十九条规定的侵犯商业秘密罪,两高《关于办理侵犯知识产权刑事案件具体应用法律若干问题的解释(三)》第四条明确,造成损失数额或违法所得数额在三十万元以上的,应认定为 “给权利人造成重大损失”。
司法实践中已有明确判例:镇江经济开发区人民法院对王某甲等三人以侵犯商业秘密罪分别判处有期徒刑三年九个月、三年六个月,并处罚金。
行政机关一侧亦有路径,市场监管总局公布的侵犯商业秘密典型案例中,侵权企业被依据《反不正当竞争法》责令改正并处罚款。
但有一个前提必须讲清:
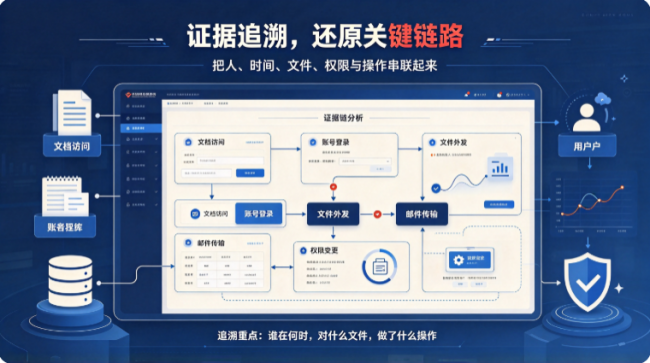
追责要靠证据。水印归属信息、端口传输记录、截屏行为留痕、KIA 扫描告警、终端操作日志,这些才构成可用的证据链。没有留痕的管控,事发后只能靠口供和推测,追责难度大幅上升。
同时,企业自身的合规义务也在强化。《数据安全法》第四十五条对不履行数据安全保护义务的情形设定了罚款,并明确对直接负责的主管人员和其他直接责任人员处罚。 换句话说,企业不装防护、不做管理,本身就是风险敞口。
Q8:这几类泄密通道,分别对应哪些手段?
| 泄密通道 | 典型动作 | 对应管控手段 |
|---|---|---|
| 物理接口 | U 盘拷贝、刻录、打印、蓝牙传输 | USB / 串口 / 光驱 / 蓝牙 / 打印 / Wi‑Fi 分级读写与传输管控 |
| 屏幕与图像 | 截屏、录屏、共享、手机拍屏 | 截屏与水印策略、全盘水印、画面留痕追溯 |
| 网络外发 | 网盘上传、邮箱外发、热点中转 | 高危端口管控、网站黑名单、非可信网络访问管控 |
| 软件绕控 | 未授权传输工具、虚拟机隔离外传 | 程序白名单、网页传输管控、虚拟机使用管控 |
| 资产失控 | 涉密文件越权分发、私自留存 | KIA 清单与权限清单扫描、越权持有告警 |
Q9:只靠一套系统就能彻底解决泄密吗?
不能。技术手段负责把通道管住、把风险看清,制度负责把边界讲明。
部署前应在员工手册中写明办公设备用途、保密义务与管控范围,就监控的目的、方式、范围向员工书面告知并取得确认;同时建立外发审批、离职清权、竞业与保密协议配套流程。
技术 + 制度两条腿同时立住,泄密成本才会真正高于收益。
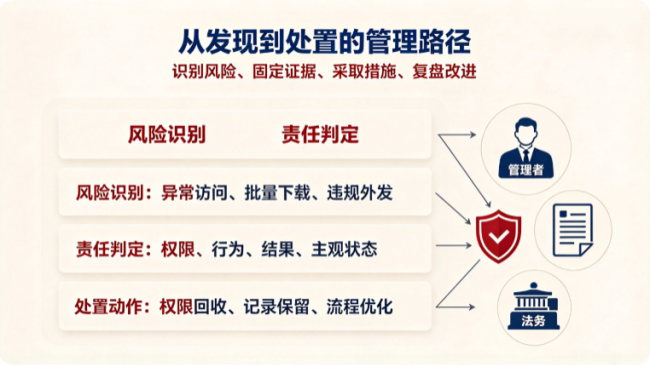
结尾:
泄密者之所以能得手,往往是因为企业的防线上有缺口,而不是因为他们手段高明。
把接口、屏幕、网络、软件四条通道逐一封堵,把敏感资产盘点清楚,再让每一步操作留下可追溯的痕迹,泄密的空间自然会急剧收缩。
【广告】此文为出于传播更多信息的转载发布,不代表本网的观点及立场。所涉文、图等资料的一切权利和法律责任归材料提供方所有和承担。文章内容仅供参考,不构成任何购买、投资等建议,据此操作风险自担!如若本网有任何内容侵犯您的权益,请及时联系本站邮箱:15273061688@163.com,本站将会在24小时内处理完毕。